Afspraken
AI in de planning: deze afspraken maakt u met uw team
Stel dat een planner op dinsdagochtend de rittenlijst van morgen in ChatGPT plakt. Hij vraagt om een slimmere volgorde, en het antwoord ziet er goed uit. Maar in die lijst stonden ook de namen van de chauffeurs en de laadadressen van uw klanten. En misschien heeft niemand op kantoor ooit afgesproken of dat de bedoeling is.
In dit artikel leest u welke afspraken over AI u met uw team maakt, en waarom we beginnen bij de vraag waar AI bij kan.
Waarom afspraken, en geen verbod?
De Autoriteit Persoonsgegevens (AP) raadt organisaties aan om duidelijke afspraken te maken met medewerkers over het gebruik van AI-chatbots [1]. De aanleiding waren meldingen van medewerkers die persoonsgegevens in een chatbot hadden gezet [1].
De AP stelt daarbij eerst de vraag of medewerkers een chatbot mogen gebruiken [1]. Ons antwoord is ja. We raden aan AI toe te staan, met duidelijke grenzen. Een tool die goed is afgebakend, kan uw planners echt werk uit handen nemen.
Goede afspraken gaan over vier dingen. Welke tools gebruikt uw team? Wat gaat erin? Waar kan de tool bij? En wat doet u met wat eruit komt? Daarnaast spreekt u af wie het aanspreekpunt is als er iets misgaat.
Wat gaat erin?
Het risico zit vaak niet in kwade opzet, maar in gemak. Interne bedrijfsgegevens belanden ongemerkt in een chatbot, omdat iemand snel een antwoord wil. Een mail wordt doorgestuurd met de hele geschiedenis eronder. Een export uit de planning heeft meer kolommen dan nodig.
In een losse chat horen daarom geen namen, adressen en telefoonnummers van chauffeurs en klanten. Ook ziekmeldingen, tarieven en offertes van klanten en wachtwoorden blijven erbuiten. Wilt u toch hulp bij een rittenlijst of een klantmail? Maak de tekst dan eerst algemeen, zonder namen, kentekens en klantgegevens.
Een toepassing die bewust voor één taak is gebouwd, is iets anders. Die krijgt alleen de gegevens die hij voor die taak nodig heeft, en niets meer. Daarover gaat het volgende deel.
Waar kan AI bij? Daar begint het
Onze stelling is eenvoudig. Geef een AI-tool alleen toegang tot wat hij voor zijn taak nodig heeft. Niet meer.
Dat klinkt vanzelfsprekend. Toch zit juist daar het risico, zodra een tool aan uw mail en bestanden wordt gekoppeld. Microsoft schrijft dat Copilot alleen inhoud kan samenvatten of gebruiken waar de gebruiker toegang toe heeft [2]. De rechten in SharePoint en OneDrive bepalen wat Copilot kan vinden [2]. Koppelt u een andere AI-tool aan mail of bestanden, vraag de leverancier dan hoe dat daar werkt.
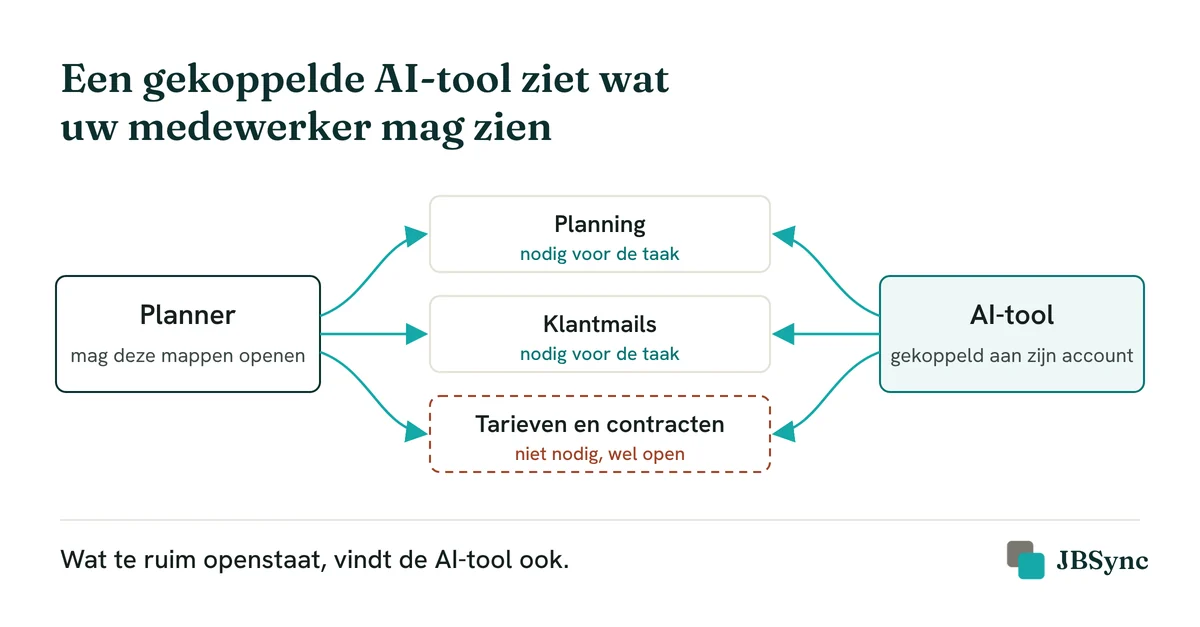
Dat is geruststellend, en tegelijk de kern van het probleem. Een gekoppelde AI-tool ziet wat uw medewerker mag zien. Staan mappen te ruim open, dan ziet de tool dat ook.
Wat er verandert als AI meekijkt
Stel dat de map met tarieven en contracten van klanten voor iedereen op kantoor openstaat. Jarenlang ging dat goed, omdat niemand er zocht. Een AI-tool zoekt wel overal. Vraagt een planner om een overzicht voor een klant, dan kan het antwoord zomaar een tarief uit die map bevatten.
De tool doet dan niets wat niet mag. Hij gebruikt alleen wat te ruim openstond. Microsoft heeft er een apart stappenplan voor, en de eerste stap daarin is het te ruim delen van bestanden aanpakken [3].
We hebben het zelf meegemaakt. Een AI-toepassing die we bouwden, gaf een keer onjuiste informatie. Hij kon bij een bestand dat hij voor zijn taak niet hoefde in te zien. Sindsdien bepalen we per toepassing welke gegevens hij ziet. Omdat we onze software zelf bouwen, kunnen we dat ook.
Zo bakent u het af
- Begin bij de taak. Schrijf in één zin op wat de tool moet doen, bijvoorbeeld mails van klanten samenvatten.
- Koppel alleen wat die taak nodig heeft. Eén mailbox of één map, niet de hele schijf.
- Ruim eerst de rechten op. Kijk vóór het koppelen welke mappen voor iedereen openstaan, en of dat nodig is.
- Leg vast wat er gekoppeld is. Zo weet u later nog waar de tool bij kan, ook als degene die het instelde weg is.
- Loop het geregeld na. Rechten groeien vanzelf, want er komen steeds mappen en mensen bij.
Wat komt eruit?
Een antwoord van een AI-tool kan overtuigend klinken en toch niet kloppen. We raden daarom één vaste huisregel aan: wie het antwoord verstuurt, staat ervoor in. Niet de tool en niet de collega die de vraag stelde.
Controleer vooral getallen en berekeningen, adressen, data en tijden. Gaat het om regels zoals rij- en rusttijden, leg het antwoord dan altijd naast de officiële bron.
Een fout antwoord ontstaat niet alleen doordat een tool iets verzint. Het kan ook komen uit een verkeerde of verouderde bron die de tool kon inzien. Daar komt u weer uit bij de vorige vraag: waar kan de tool bij?
Waarom blijft het liggen?
Beveiliging voelt als werk zonder resultaat, want er gebeurt niets. Er komt geen klant bij en er rijdt geen extra rit. Dat is precies waarom het zo vaak blijft liggen.
We denken dat het andersom moet. Regel de grenzen voordat AI aan de slag gaat. Daarna weet iedereen waar een tool wel en niet bij kan, en kan uw team er met een gerust hart mee werken.
Begin met deze vijf vragen
U hoeft geen dik beleidsstuk te schrijven. Beantwoord met uw planners en kantoor deze vijf vragen, en zet de antwoorden op één pagina.
- Welke AI-tools gebruiken we, en met welk account?
- Welke gegevens zetten we nooit in een losse chat?
- Aan welke mailboxen, mappen en systemen is een tool gekoppeld, en waarom?
- Wie controleert een antwoord voordat het naar een klant of chauffeur gaat?
- Bij wie meldt u het als er toch iets misgaat?
Spreek ook af wanneer u de antwoorden opnieuw bekijkt. Tools veranderen snel, en uw eigen mappen ook.
Zo kijkt u het zelf na
Wilt u het zelf nalezen? Dit zijn de officiële bronnen achter dit artikel. We hebben ze op 27 oktober 2026 gecontroleerd.
- Autoriteit Persoonsgegevens: Caution: use of AI chatbot may lead to data breaches (Engelstalig). Hier leest u waarom de AP organisaties aanraadt afspraken te maken over chatbots.
- Microsoft Learn: How data is protected and audited in Microsoft 365 and Microsoft Copilot. Laat zien hoe de rechten op uw bestanden bepalen wat Copilot kan vinden.
- Microsoft Learn: Secure and govern Microsoft Copilot. Het stappenplan van Microsoft om te ruim gedeelde bestanden aan te pakken. Handig voor wie het beheer van Microsoft 365 doet.
Wilt u er eens over praten?
Afspraken over AI beginnen niet bij de tool, maar bij de vraag waar die tool bij kan. Wie dat eerst regelt, kan daarna rustig uitbreiden.
Plan een gratis online gesprek van 30 minuten. U vertelt waar u tegenaan loopt, en binnen twee werkdagen bespreken we in een kort tweede gesprek wat er beter kan, wat het naar onze inschatting kan opleveren en in welke prijsklasse de oplossing valt.
Bronnen
- Autoriteit Persoonsgegevens, Caution: use of AI chatbot may lead to data breaches (Engelstalig). https://www.autoriteitpersoonsgegevens.nl/en/current/caution-use-of-ai-chatbot-may-lead-to-data-breaches (geraadpleegd 28-10-2026)
- Microsoft Learn, How data is protected and audited in Microsoft 365 and Microsoft Copilot, bijgewerkt 19-10-2026. https://learn.microsoft.com/en-us/copilot/microsoft-365/microsoft-365-copilot-architecture-data-protection-auditing (geraadpleegd 28-10-2026)
- Microsoft Learn, Secure and govern Microsoft Copilot: Foundational deployment guidance, bijgewerkt 18-08-2026. https://learn.microsoft.com/en-us/copilot/microsoft-365/microsoft-365-copilot-blueprint-oversharing (geraadpleegd 28-10-2026)